


El ataque cibernético estuvo a cargo de un grupo de hackers llamado Fanct Bear, que cuenta con el apoyo del kremlin desde hace años
El grupo de hackers Fanct Bear, vinculado al Kremlin, ha infiltrado miles de routers domésticos y de oficina para usarlos como herramientas de espionaje.
Si tienes un router en casa o en tu oficina y no lo has actualizado en un buen rato, hay algo que deberías saber. Hackers vinculados al gobierno ruso lograron comprometer miles de routers domésticos y de pequeñas empresas alrededor del mundo en una campaña masiva de espionaje que acaba de salir a la luz este martes. La operación no es nueva, lleva años activa, y lo peor es que la mayoría de las víctimas ni siquiera lo sabía.
Estos dispositivos comprometidos pueden permitir el monitoreo de tráfico de red, robo de datos y acceso remoto.
El grupo de hackers élite del Kremlin ataca nuevamente
Detrás de este ataque está Fancy Bear, también conocido como APT 28, el grupo de hackers que trabaja para la agencia de inteligencia militar rusa GRU. Este no es un nombre cualquiera en el mundo de la ciberseguridad: son los mismos que hackearon el Comité Nacional Demócrata en 2016 y los responsables del destructivo ataque contra el proveedor de satélites Viasat en 2022.
Esta vez, su objetivo fue más silencioso pero igual de peligroso. Fancy Bear apuntó directamente a routers sin parchear de las marcas MicroTik y TP-Link, aprovechando vulnerabilidades ya conocidas y documentadas que, lamentablemente, millones de usuarios nunca se tomaron el tiempo de corregir. La alerta fue emitida de forma conjunta por el NCSC (la unidad de ciberseguridad del gobierno del Reino Unido) y Black Lotus Labs, el brazo de investigación de la empresa Lumen Technologies.
¿Cuál era el objetivo de los hackers al acceder a tu router?
Aquí es donde se pone técnico, pero intenta seguirme porque es importante entender cómo funcionó esto. Los hackers no necesitaron acceder directamente a tu computadora ni a tu teléfono. En cambio, comprometieron el router, ese pequeño aparato que probablemente tienes ignorado en un rincón de tu casa desde hace años.
Una vez dentro del router, modificaban su configuración para que todo tu tráfico de internet pasara primero por servidores bajo el control de los hackers. ¿El resultado? Sin que lo notaras, podías estar entrando a una versión falsa de tu banco, tu correo electrónico o cualquier servicio en línea. Y en esos sitios falsos, tus contraseñas y tokens de acceso quedaban expuestos directamente en manos de los atacantes.
Lo más alarmante es que este método también les permitía saltarse la autenticación de dos factores (2FA), uno de los mecanismos de seguridad más recomendados. Al robar el token de sesión, los hackers podían iniciar sesión en tus cuentas sin necesitar ese código que te llega al celular.
¿Qué puedes hacer ahora mismo para protegerte?
No entres en pánico, pero sí actúa. Esto es lo que debes hacer hoy:
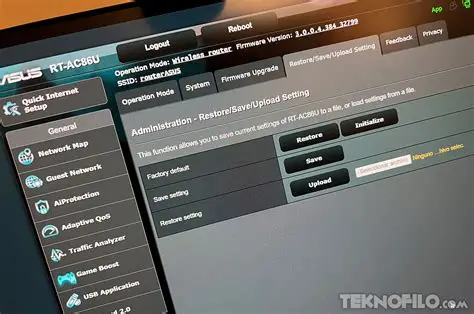
- Actualiza el firmware de tu router cuanto antes. Entra al panel de administración (normalmente en 192.168.1.1) y busca la opción de actualización de software.
- Cambia la contraseña de administrador del router si todavía usas la que venía de fábrica. Esas son las primeras que prueban los hackers.
- Verifica si tu modelo de router (MicroTik o TP-Link) aparece en la lista de dispositivos vulnerables y consulta directamente con el fabricante.
- Usa un gestor de contraseñas y activa la autenticación de dos factores en todas tus cuentas importantes.
- Reinicia tu router como medida provisional, ya que en algunos casos puede interrumpir conexiones maliciosas activas.
La realidad es que la mayoría de las personas no piensa en su router como un punto de vulnerabilidad, y eso es exactamente lo que grupos como Fancy Bear explotan. Mientras tú te preocupas por los antivirus de tu laptop, ellos ya están dentro de la puerta de entrada de toda tu red. Es hora de cambiar eso.
La vulnerabilidad suele provenir de firmware desactualizado o configuraciones inseguras. Para protegerse, es clave aplicar actualizaciones de firmware, desactivar la administración remota (WAN) y cambiar contraseñas de forma regular.
Muchos usuarios aún no saben si su router está afectado, por lo que revisar el estado del dispositivo es fundamental.